企業のデータを暗号化し、復元と引き換えに身代金を要求するランサムウェア。
被害に遭えば「バックアップがなければ戻せない」と考えがちですが、ランサムウェアの種類によっては警察が開発した復号ツールを利用できる可能性があります。
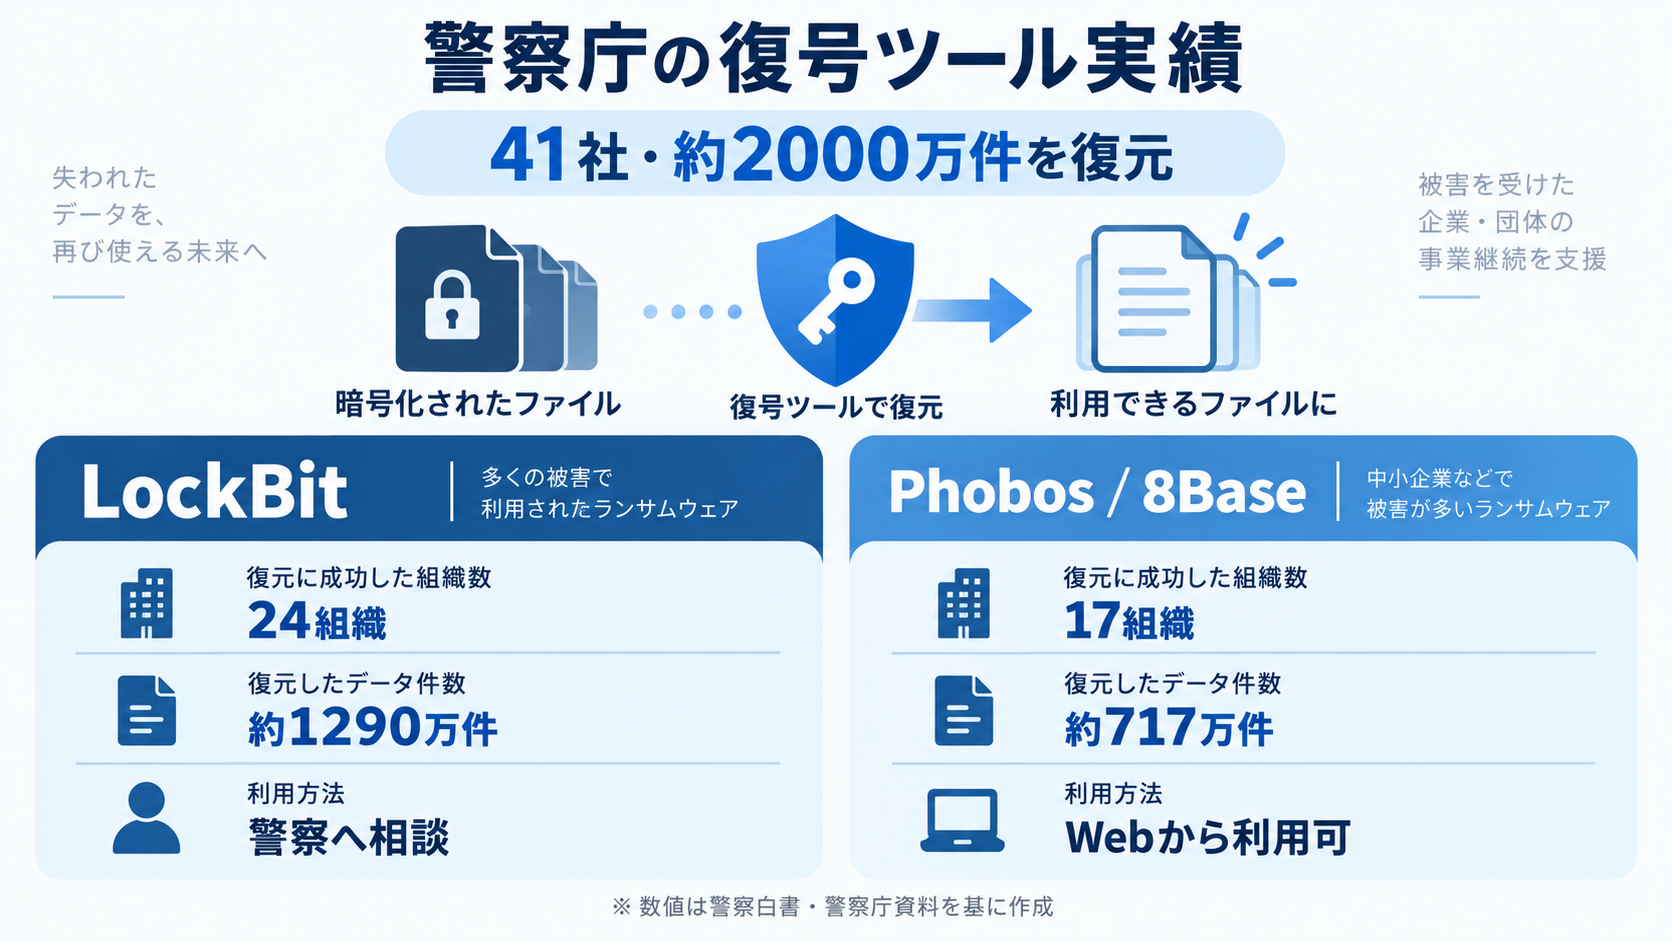
読売新聞によると、警察庁の復号ツールによって国内41社で約2000万件のデータが復元されました。ツールは欧米など100か国超で利用されていると報じられています。
41社で約2000万件を復元
41社の内訳は、LockBitの被害が24社、Phobos/8Baseが17社です。
令和8年警察白書では、LockBit用ツールについて少なくとも24の被害企業などが活用し、約1290万件の被害データを復号したとしています。
Phobos/8Base用では、2026年4月時点で少なくとも17の被害企業などが約717万件の復号に成功。復号成功率は99.9%を超えています。
合計すると約2007万件です。
単に犯罪グループを摘発するだけでなく、国際共同捜査やマルウェア解析で得た情報を「被害企業のデータを戻す」ために利用している点が今回のポイントです。
LockBitとPhobosでは利用方法が違う
2つの復号ツールは、利用方法が同じではありません。
| 対象 | 復号実績 | 利用方法 |
|---|---|---|
| LockBit | 少なくとも24組織・約1290万件 | 最寄りの警察署へ相談 |
| Phobos/8Base | 少なくとも17組織・約717万件 | 警察庁サイトからダウンロード可能 |
LockBit用ツールは、サイバー特別捜査隊(当時)が独自開発し、2023年12月にEUROPOLへ提供。2024年2月には世界での被害回復に活用するため情報発信が行われました。
一方、Phobos/8Base用ツールは米FBIの協力も得て開発され、2025年7月に警察庁サイトで公開されています。
Phobos/8Baseについては、警察へ被害届を出していない場合でも利用できます。
身代金を払っても復旧は保証されない
復号ツールの存在が重要なのは、身代金を払ってもデータが戻る保証がないためです。
JIPDECが2026年1月に国内企業1107社を対象に行った調査では、45.8%がランサムウェアの感染被害を経験していました。
同調査を基にした報道では、被害経験のある507社のうち222社が身代金を支払ったものの、復旧できたのは83社。139社は支払っても復旧できなかったとされています。
警察庁も、身代金の支払いは犯罪グループの活動資金になる懸念があり、支払っても暗号化されたデータの復号が保証されるわけではないと案内しています。
「払えば戻る」とは考えない方がよさそうです。
被害に気づいたら「隔離」、電源は落とさない
ランサムウェア被害が疑われる場合、警察庁がまず案内しているのは感染端末のネットワークからの隔離です。
LANケーブルを抜く、Wi-Fiをオフにするなどして、別の端末やサーバへの被害拡大を防ぎます。
一方、むやみにPCやネットワーク機器の電源を落とすことは推奨されていません。感染原因や攻撃経路を調査するために必要なログが失われる可能性があるためです。
ネットワークから隔離した上で、社内のセキュリティ担当者や警察へ相談するのが基本になります。
復号ツールは万能ではない
ただし、「ランサムウェアに感染しても無料ツールで戻せる」と考えるのも危険です。
警察庁によると、復号ツールが存在するのは一部のランサムウェアだけです。
対応する種類でも、バージョンなどの違いによって利用できない場合があり、ツールが対応していてもすべてのファイルを復元できるとは限りません。
警察庁は、自ら開発したツール以外についても国際プロジェクト「No More Ransom」で対応ツールが公開されていないか確認するよう案内しています。
復号ツールはバックアップや侵入対策の代わりではなく、被害発生後に残された回復手段の一つです。
それでも約2000万件という復元実績を見ると、ランサムウェア被害で「犯人に払うか、諦めるか」の二択になるとは限りません。早い段階で警察へ相談し、利用可能な復号手段を確認する価値はあります。
参照した一次情報
- 発表元:警察庁
資料名:令和8年警察白書「深刻化するサイバー空間の脅威と警察の新たなる展開」
公開年:2026年 - 発表元:警察庁
資料名:ランサムウェア被害防止対策
更新日:ページ内随時更新 - 発表元:警察庁
資料名:ランサムウェアPhobos/8Baseにより暗号化されたファイルの復号ツールの開発について
発表日:2025年7月17日 - 発表元:警察庁
資料名:ランサムウェアPhobos/8Baseにより暗号化されたファイルの復号ツールの利用について
更新日:ページ内随時更新 - 発表元:JIPDEC
資料名:「企業IT利活用動向調査2026」結果(ランサムウェア被害状況編)
発表日:2026年3月27日
参照した報道
- 媒体名:読売新聞オンライン
記事名:「ランサムウェア」被害41社のファイル2000万件復元…警察庁開発の無料ツール、100か国超利用
公開日:2026年9月12日