デジタル庁は2026年9月11日、政府共通の業務基盤「ガバメントソリューションサービス(GSS)」が外部から不正アクセスを受け、約24.6万件の個人情報が漏えいした可能性があると発表しました。
第三者がネットワーク接続機器(VPN)の脆弱性を利用してシステムへ侵入したことが確認されています。
ただし、24.6万件すべての外部流出が確定したという発表ではありません。一般の方の個人情報は含まれず、マイナンバー、金融機関口座情報、年金番号なども対象外です。
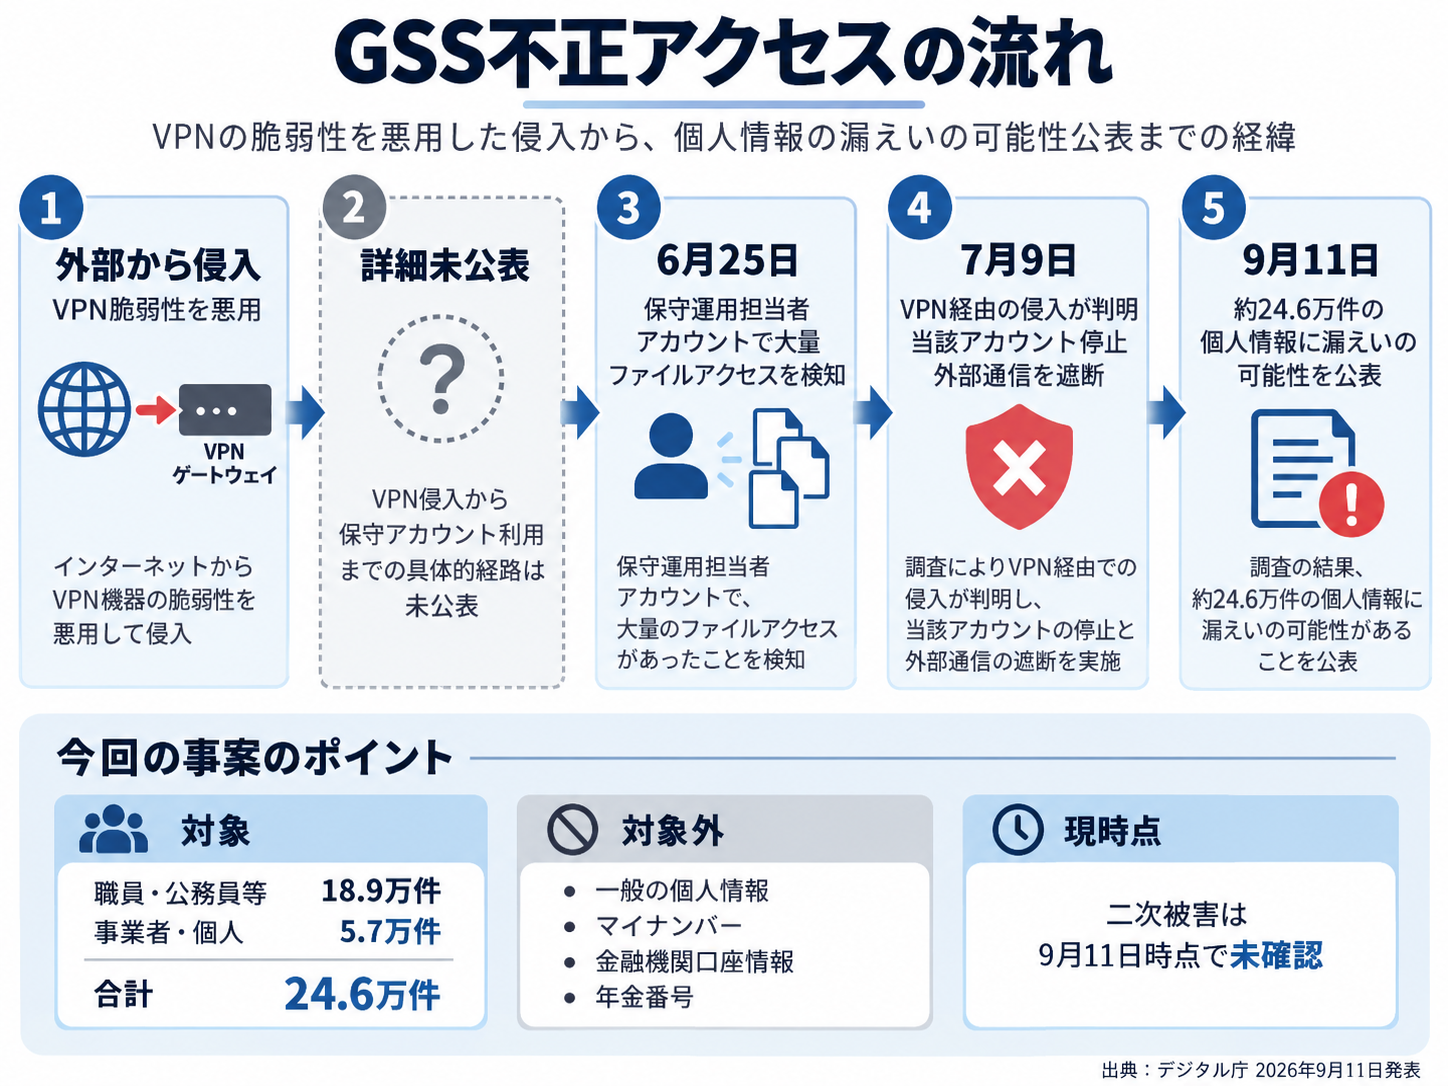
6月25日に大量アクセスを検知
デジタル庁が異常を検知したのは6月25日です。
保守運用担当者のアカウントを使い、サーバー上の大量のファイルへアクセスする動きを検知し、調査を開始しました。
7月9日には、第三者がVPNの脆弱性を利用してシステムへ侵入し、不正アクセスしていたことが判明。同日、当該アカウントを停止し、侵害された機器と外部との通信を遮断しています。
| 日付 | 確認された動き |
|---|---|
| 6月25日 | 保守運用担当者アカウントによる大量ファイルアクセスを検知 |
| 7月9日 | VPN脆弱性を利用した第三者の侵入が判明 |
| 7月9日 | 当該アカウント停止、侵害機器と外部との通信を遮断 |
| 9月11日 | 約24.6万件の個人情報に漏えいの可能性があると公表 |
24.6万件、氏名やメールアドレスなど
漏えいした可能性があるのは、GSS利用機関の職員や業務に携わった公務員、独立行政法人の職員、事業者などの情報です。
| 対象 | 約件数 |
|---|---|
| GSS利用機関の職員・業務に携わった公務員等 | 18.9万件 |
| 業務に携わった事業者・個人 | 5.7万件 |
| 合計 | 24.6万件 |
情報の属性別では、氏名が約23.6万件、メールアドレスが約23.1万件、電話番号が約9.4万件、住所が約0.1万件など。属性ごとの件数には重複があります。
一般の方の個人情報は含まれておらず、マイナンバー、金融機関口座情報、年金番号なども含まれていないことが確認されています。
VPN侵入後の具体的な経路は未公表
今回の発表から、VPNの脆弱性を使った侵入と、保守運用担当者アカウントによる大量ファイルアクセスが確認されています。
一方、少なくとも9月11日時点では、VPN製品名やCVE番号、攻撃者が保守アカウントを利用できる状態になった具体的な経路、当該アカウントの認証方式や権限範囲などは明らかにされていません。
発表資料には初動対策として「VPNパッチの適用」も記載されていますが、侵入前のパッチ適用状況までは示されていません。
そのため、「パッチの適用漏れが直接の原因だった」「認証情報が盗まれた」といった具体的な攻撃経路を現段階で断定することはできません。
企業の情シスにも共通する2つの論点
GSSは、業務用PCやネットワーク環境などを政府共通で提供する業務基盤です。
今回の事案から企業のシステム運用にも共通して見えるのは、外部接続機器の脆弱性管理と、アカウントの異常な利用を検知する仕組みの両方が必要だという点です。
実際、今回の調査開始につながったのは、保守運用担当者アカウントによる大量ファイルアクセスの検知でした。
デジタル庁も再発防止策として、脆弱性管理方法の見直しと外部からの接続方法の改善などを挙げています。
二次被害は未確認、フィッシングに注意
9月11日時点で、本件に関連する個人情報の悪用などの二次被害は確認されていません。
一方、デジタル庁は氏名やメールアドレスなどが、なりすましメールやフィッシングに悪用される可能性があるとして注意を呼びかけています。対象者は特定したうえで、順次個別に連絡するとしています。
ネット上でも関心が集まっており、Yahoo!リアルタイム検索では、VPN脆弱性を使った侵入と約24.6万件の漏えい可能性を紹介した投稿が、9月11日19時前の確認時点で126リポスト・196いいねとなっていました。
今後の焦点は、VPN製品や脆弱性の詳細、保守アカウントが利用された具体的な経緯など、今回の発表では明らかになっていない部分です。
参照した一次情報
- 発表元:デジタル庁
- 資料名:ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について
- 公開日:2026年9月11日
- 発表元:デジタル庁
- 資料名:ガバメントソリューションサービス
- 最終更新日:2024年4月3日
参照したネット反応
- Yahoo!リアルタイム検索
- 「デジタル庁 不正アクセス」の検索結果
- 確認日:2026年9月11日